
Objectifs du chapitre
- Définir ce qu’est une attaque, identifier ses objectifs et classifier les attaques selon leur nature (actives/passives, internes/externes, directes/indirectes).
- Reconnaître le rôle des hackers, en classifiant leurs types.
- Expliquer et comparer les attaques courantes : DoS, Spoofing, MITM, reconnaissance, accès, etc.
- Réaliser des attaques éthiques dans un environnement contrôlé pour comprendre leur fonctionnement.
1. Évolution des menaces de la sécurité
Les premiers utilisateurs d’Internet faisaient face à très peu de menaces. Aujourd’hui, les attaques sont beaucoup plus sophistiquées grâce à la diversité des outils disponibles : Internet est devenu un environnement complexe et risqué comparé à ses débuts. Les vecteurs des attaques réseau incluent les attaques internes et externes, ainsi que les attaques actives et passives.
2. Les attaquants réseaux
Un hacker est une personne possédant une expertise en informatique qui cherche à exploiter des systèmes pour obtenir un accès non autorisé, perturber des services ou altérer des données. Selon le NIST (SP 800-12 Rev.1), il s’agit d’un individu qui utilise ses compétences techniques pour pénétrer ou manipuler des systèmes d’information sans autorisation.
| Type de hacker | Définition |
|---|---|
| White Hat Hacker | Compétences avancées en sécurité, réalise des tests ou évaluations avec l’autorisation du propriétaire, pour identifier et corriger des vulnérabilités. |
| Black Hat Hacker | Exploite ses connaissances techniques pour pénétrer sans autorisation des systèmes d’information, dans un objectif de vol, de perturbation ou de destruction de données ou de services. |
| Gray Hat Hacker | Explore et exploite des vulnérabilités sans autorisation préalable, mais sans intention explicite de nuire ; ses actions restent hors du cadre légal et éthique même si l’objectif peut être de signaler des failles. |
| Red Hat Hacker | Hacker vigilant, agissant dans un cadre éthique, dont le but est de détruire les black hackers et de les contre-attaquer. |
| Green Hat Hacker | N’est pas un expert du domaine : un enthousiaste qui intègre le monde du hacking. |
| Script kiddie | Novice, utilise des scripts prêts à l’emploi. |
| Hacktivist | Hacker + activist : motivations politiques ou sociales, peut soutenir des causes. |
| Nation-state hacker | Appelé aussi state-sponsored hacker, employé par un état pour pirater d’autres gouvernements ou entreprises. |
| Malicious insider | Attaquant interne, employé travaillant pour l’organisation ou pour des entreprises concurrentes. |
3. Types des attaques réseaux
Les attaques réseaux se répartissent en quatre grandes catégories : les attaques de reconnaissance (découverte non autorisée de systèmes, services ou vulnérabilités), les attaques d’accès (exploitation de vulnérabilités connues dans les services d’authentification, FTP ou Web pour accéder à des comptes ou des données confidentielles), les attaques par déni de service (DoS, envoi d’un nombre extrêmement élevé de demandes) et les attaques sur les systèmes d’exploitation (ensemble de techniques exploitant les vulnérabilités d’un OS).
3.1 Les attaques de reconnaissance
La reconnaissance consiste en une collecte non autorisée d’informations sur des systèmes, services ou vulnérabilités ; elle précède souvent une intrusion ou une attaque.
| Méthode | Description |
|---|---|
| Requêtes DNS (whois, nslookup) | Obtiennent des informations publiques mais sensibles sur un domaine : identité du propriétaire, adresses IP associées. |
| Packet sniffers | Capturent tous les paquets réseau envoyés sur un réseau local (exemples : Wireshark, tcpdump, Omnipeek, Windump, SolarWinds Deep Packet Inspection, ManageEngine NetFlow Analyzer). |
| Ping sweeps | Balayage ICMP utilisé pour déterminer quelle plage d’adresses IP est affectée aux hôtes en temps réel. |
| Port scans | Envoient un message à chaque port, un port à la fois ; la réponse indique si le port est utilisé et peut être sondé pour une faiblesse (exemples : Nessus, Nmap, SolarWinds Network Performance Monitor, Advanced IP Scanner, Acunetix, Nagios, Snort). |
3.2 Les attaques d’accès
Les attaques d’accès se font de différentes manières : attaques par mot de passe, trust exploitation, redirection de port, attaques MITM.
Password attacks : attaques par force brute (un logiciel essaie de découvrir un mot de passe à l’aide d’un dictionnaire électronique), programmes de cheval de Troie (déguisés en programmes légitimes, capturent les mots de passe), usurpation d’adresse IP, renifleurs de paquets (capturent les mots de passe non chiffrés) et manipulation des utilisateurs (pour qu’ils révèlent leurs mots de passe).
Trust exploitation : une personne tire parti d’une relation de confiance au sein d’un réseau, par exemple lorsqu’un réseau de périmètre est connecté à un réseau d’entreprise.
Port redirection : type d’attaque d’exploitation de confiance qui utilise un hôte compromis pour faire passer le trafic à travers un pare-feu, en utilisant l’adresse IP et le port de la machine hôte compromise au lieu de ceux de la machine attaquante ; cela contourne les règles du pare-feu.
Man-in-the-Middle (MITM) : ces attaques visent le vol d’informations, le détournement d’une session en cours pour accéder aux ressources du réseau interne, l’analyse du trafic, le DoS, la corruption des données transmises, et l’introduction de nouvelles informations dans les sessions réseau.
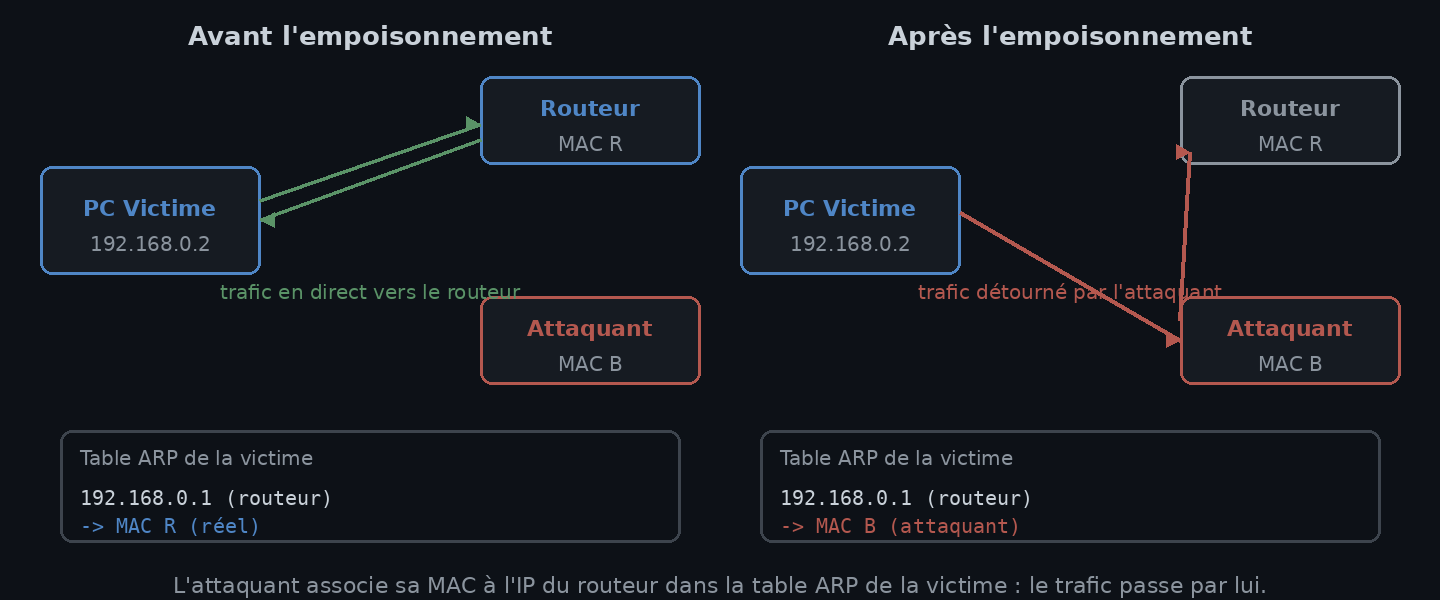
ARP Spoofing : attaque réseau qui consiste à envoyer de fausses informations ARP pour tromper les machines du réseau. L’attaquant associe sa propre adresse MAC à l’adresse IP d’une autre machine (souvent le routeur), ce qui lui permet d’intercepter le trafic : les données échangées passent par l’attaquant sans que les victimes ne s’en rendent compte. Cette attaque permet notamment l’écoute (sniffing), la modification ou le blocage des communications.
3.3 Les attaques DoS
Une attaque DoS (déni de service) vise à rendre un réseau, un hôte ou une application indisponible en surchargeant les ressources jusqu’à provoquer un ralentissement ou un plantage. Sa version distribuée, le DDoS, utilise plusieurs sources coordonnées.
| Type | Description |
|---|---|
| Ping of death | Envoie une demande d’écho dans un paquet IP plus grand que la taille de paquet maximum de 65 535 octets, ce qui peut planter l’ordinateur cible. Une variante envoie des fragments ICMP qui remplissent les tampons de réassemblage de la victime. |
| Smurf attack | Attaque DDoS où un grand nombre de paquets ICMP, avec l’IP source usurpée de la victime visée, sont diffusés sur un réseau : les demandes d’écho sont envoyées aux adresses de diffusion dirigées, toutes avec des adresses sources usurpées sur le même réseau. |
| TCP SYN flood | Envoie des paquets SYN, souvent avec une adresse d’expéditeur forgée ; chaque paquet fait engendrer au serveur une connexion semi-ouverte (réponse SYN-ACK en attente d’un ACK qui ne vient jamais, l’adresse étant falsifiée), ce qui sature le nombre de connexions disponibles. |
3.4 Les attaques sur les systèmes d’exploitation (OS)
| Type | Description |
|---|---|
| Débordement de mémoire tampon (Buffer Overflow) | Exploite les vulnérabilités de programmes acceptant des entrées non vérifiées, provoquant un débordement de mémoire et permettant l’exécution de code malveillant. |
| Escalade de privilèges | Vise à obtenir des droits supérieurs à ceux initialement accordés. |
| Rootkits | Installent des logiciels malveillants de manière discrète en prenant le contrôle total du système d’exploitation ; souvent difficiles à détecter. |
| Malware | Vaste gamme d’attaques (virus, vers, chevaux de Troie) visant à infecter l’OS pour voler des données, perturber le système ou fournir un accès à distance non autorisé. |
| Zero-Day | Exploitent les vulnérabilités non corrigées ou inconnues avant que les développeurs ne fournissent un correctif ; particulièrement dangereuses car aucune solution de sécurité n’est disponible au moment de l’attaque. |
4. Atténuation des attaques
| Catégorie | Mesures d’atténuation |
|---|---|
| Reconnaissance | Chiffrer les données, bloquer les protocoles vulnérables, utiliser pare-feu, IPS et outils anti-renifleur. |
| Accès | Mots de passe forts, confiance minimale, cryptographie. |
| DoS | Pare-feu, IPS, technologies antispoofing, QoS, correctifs réguliers, antivirus, contrôle des accès, segmentation réseau, surveillance, chiffrement, formation des utilisateurs. |
| Systèmes d’exploitation | Mises à jour, antivirus, contrôle des accès, mots de passe robustes, surveillance, IDS/IPS, configuration sécurisée, chiffrement, segmentation réseau, sensibilisation des utilisateurs. |
5. Les 10 bonnes pratiques
- Garder les correctifs (patches) à jour en les installant chaque semaine ou tous les jours, si possible.
- Arrêter les services et les ports inutiles.
- Utiliser des mots de passe forts et les changer souvent.
- Contrôler l’accès physique aux systèmes.
- Éviter les entrées de page Web inutiles.
- Effectuer des sauvegardes et tester régulièrement les fichiers sauvegardés.
- Éduquer les employés sur les risques de l’ingénierie sociale et élaborer des stratégies pour valider les identités par téléphone, par courriel ou en personne.
- Chiffrer et protéger par mot de passe les données sensibles.
- Mettre en œuvre du matériel et des logiciels de sécurité : pare-feux, systèmes de prévention des intrusions (IPS), périphériques VPN, antivirus et filtrage de contenu.
- Élaborer une politique de sécurité écrite pour l’entreprise.