
Objectifs du chapitre
- Comprendre le fonctionnement des pare-feux et leur rôle dans la sécurisation d’un réseau.
- Identifier les différents équipements de sécurité et la nécessité d’introduire des firewalls dans une architecture réseau.
- Comprendre les deux types de politiques de sécurité.
- Classifier les firewalls selon les types de déploiement et de filtrage.
- Comparer les différents types de firewalls et leurs usages dans un environnement sécurisé.
- Mettre en place une politique de sécurité d’un firewall logiciel.
1. Présentation et mode de fonctionnement
Un pare-feu (firewall) est une contremesure technique permettant d’appliquer la politique de sécurité. Sa tâche principale est de filtrer le trafic entre des zones de confiance différente : généralement Internet (confiance minimale) et un réseau interne (confiance plus importante). Un firewall peut être matériel ou logiciel.
Un pare-feu laisse passer le trafic si celui-ci répond à certains critères, et le refuse sinon. Ces critères sont les règles et restrictions configurées sur le pare-feu, qui peuvent varier d’un type de pare-feu à l’autre ; un pare-feu filtre généralement le trafic selon le type de trafic, les adresses source ou de destination, les protocoles et les ports.
2. Politique de sécurité et règles de filtrage
| Politique 1 : interdire tout par défaut | Politique 2 : autoriser tout par défaut | |
|---|---|---|
| Principe | Tout ce qui n’est pas explicitement autorisé est interdit. | Tout ce qui n’est pas explicitement interdit est autorisé. |
| Mise en œuvre | Analyse des services utilisés par les utilisateurs et définition des autorisations nécessaires (exemple : un client web doit avoir accès aux protocoles http(s), autoriser SMTP pour les clients de messagerie). | Analyse des différents risques et déduction des interdictions à appliquer (exemple : interdire les accès telnet à un serveur local, interdire le partage NFS entre les PC). |
| Avantages | Plus sécuritaire et plus confortable pour l’administrateur de sécurité. | Facilité d’usage et plus de confort pour les utilisateurs. |
| Inconvénients | Limite considérablement les droits des usagers, peut bloquer le fonctionnement en cas d’absence de l’autorisation requise. | Moins sécurisée et moins confortable pour l’administrateur de sécurité. |
La première politique (interdire tout par défaut) est la plus recommandée et la plus souvent utilisée.
Un système pare-feu contient un ensemble de règles prédéfinies permettant d’autoriser la connexion (allow), de bloquer la connexion (deny), ou de rejeter la demande de connexion sans avertir l’émetteur (drop). L’ensemble de ces règles met en œuvre une méthode de filtrage qui dépend de la politique de sécurité adoptée par l’entité.
3. Classification des firewalls
3.1 Selon le type de déploiement
| Type | Description |
|---|---|
| Pare-feu matériel | Déployé localement, sur du matériel dédié. |
| Pare-feu logiciel | Solution logicielle intégrée directement sur le serveur où réside l’application. |
| FWaaS (cloud) | Fourni en tant que service par un tiers. |
Pour un WAF (Web Application Firewall) en particulier :
| Déploiement | Avantages | Inconvénients |
|---|---|---|
| Network-based WAF (matériel dédié, local) | Réduit la latence, proche des applications protégées, ressources dédiées. | Achat et maintenance coûteux. |
| Host-based WAF (intégré au serveur) | Moins coûteux. | Consomme plus de ressources du serveur. |
| Cloud-based WAF (service tiers) | Facile à déployer, pas d’investissement matériel. | Latences supplémentaires, les données transitent par l’infrastructure du fournisseur cloud. |
3.2 Selon le type de filtrage
Les technologies de filtrage dépendent des couches (3, 4, 5, 6 ou 7) du modèle OSI : filtrage par paquet, filtrage via circuit, firewall applicatif, filtrage multicouches, et proxy.
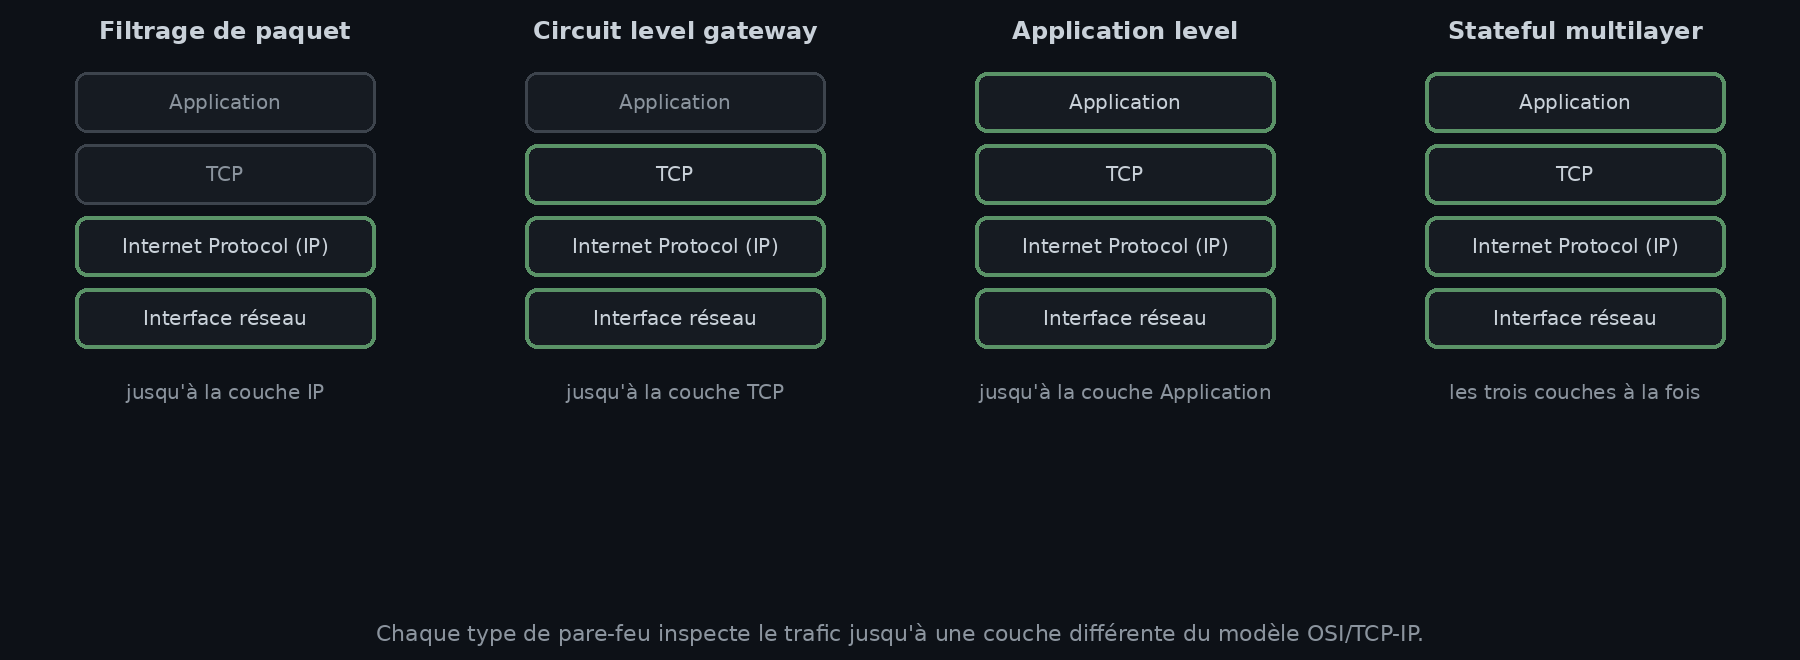
Filtrage de paquet (sans état) : fonctionne au niveau réseau du modèle OSI (couche IP de TCP/IP), fait généralement partie d’un routeur. Chaque paquet est comparé à un ensemble de critères (adresses IP source/destination, ports, protocole) avant d’être transmis, autorisé, bloqué ou rejeté. Avantages : faible coût, faible impact sur les performances réseau ; la plupart des routeurs le prennent en charge.
Circuit level gateway : fonctionne au niveau de la couche session (couche TCP de TCP/IP), surveille le TCP-handshake entre les paquets pour déterminer si une session demandée est légitime. Les informations transmises à un ordinateur distant semblent provenir de la passerelle elle-même. Relativement peu coûteuse, elle cache des informations sur le réseau privé qu’elle protège.
Application level firewall (proxy) : filtre les paquets au niveau de la couche application ; les paquets entrants ou sortants ne peuvent pas accéder aux services pour lesquels il n’y a pas de proxy (un proxy web configuré n’autorisera par exemple aucun trafic FTP, Gopher ou Telnet). Il peut filtrer les commandes spécifiques à l’application, comme HTTP-POST et HTTP-GET.
Stateful Multilayer Inspection Firewall (SMLI) : combine les trois autres types (filtrage de paquets, circuit level gateway, application level) : il filtre les paquets au niveau réseau pour déterminer si la session est légitime, et évalue le contenu au niveau applicatif. Il implémente davantage de vérifications et est considéré comme plus sûr que les pare-feux sans état ; l’inspection dynamique de paquets est souvent combinée à d’autres pare-feux pour suivre les statistiques de tout le trafic interne.
Proxy : matériel ou logiciel intermédiaire entre deux réseaux, couramment utilisé pour l’accès à Internet (HTTP) : l’utilisateur passe d’abord par le proxy, qui envoie la requête vers Internet. Il filtre la couche applicative, contrôle le réseau par utilisateur (historique), fait circuler le trafic HTTP et FTP de sorte qu’une attaque viserait le proxy plutôt que le poste utilisateur, et permet de voir les attaques potentielles (IDS). Il est coûteux : plus il y a d’utilisateurs, plus la connexion Internet doit être puissante.
Next Generation Firewall (NGFW) : troisième génération de technologie de pare-feu, combinant un pare-feu traditionnel avec d’autres fonctions de filtrage réseau, comme un pare-feu d’application utilisant l’inspection approfondie des paquets (DPI) en ligne et un système de prévention d’intrusions (IPS). D’autres techniques s’y ajoutent : inspection du trafic chiffré TLS/SSL, filtrage des sites web, gestion de la qualité de service et de la bande passante, inspection anti-malware, intégration de la gestion des identités par des tiers (LDAP, RADIUS, Active Directory).
4. Topologies réseaux des firewalls
| Topologie | Description |
|---|---|
| Bastion host | Système informatique conçu et configuré pour protéger les ressources réseau contre une attaque. Placé entre deux réseaux, il agit comme une passerelle au niveau de l’application, avec une interface publique directement connectée à Internet et une interface privée connectée à l’Intranet. |
| Screened subnet (DMZ) | Contient des hôtes qui offrent des services publics. La zone publique est connectée directement à Internet et n’a pas d’hôtes contrôlés par l’organisation ; la zone privée est constituée de systèmes auxquels les internautes n’ont aucun accès professionnel. |
| Multi-homed firewall | Se compose de trois interfaces qui permettent de subdiviser davantage les systèmes en fonction d’objectifs de sécurité spécifiques dans l’organisation. |
Une zone DMZ (DeMilitarized Zone) est une zone de réseau privée ne faisant partie ni du LAN privé ni d’Internet : une machine ou un réseau placé comme zone neutre entre le réseau privé (Intranet) et le réseau public (Internet), pour empêcher tout accès du réseau public vers les ressources et données du réseau privé. Elle est isolée par un firewall, mais avec des règles de filtrage moins contraignantes que le LAN. Elle contient les serveurs qui doivent être accessibles depuis un réseau extérieur (serveurs web, de messagerie, DNS). Configuration : les réseaux internes et externes peuvent se connecter à la DMZ, les hôtes de la DMZ peuvent se connecter aux réseaux externes, mais les hôtes de la DMZ ne peuvent pas se connecter aux réseaux internes.
Récapitulatif
| Ce qu’un firewall peut faire | Ce qu’un firewall ne peut pas faire |
|---|---|
| Prévention des scans réseau. | Ne prévient pas des backdoors. |
| Contrôle du trafic. | Ne protège pas de certaines menaces internes. |
| Authentification des utilisateurs. | N’est pas une alternative aux antivirus et antimalwares. |
| Filtrage des paquets, services et protocoles. | Ne prévient pas contre les attaques de social engineering. |
| Journalisation. | Ne prévient pas contre la mauvaise utilisation des mots de passe. |
| Protection des applications web contre les attaques applicatives. |
5. Pratique : mise en place d’un firewall logiciel
Méthodologie de mise en place :
- Rédiger/décrire la politique de sécurité (description textuelle).
- Installer une application firewall.
- Configurer l’application firewall.
- Traduire la politique de sécurité en un ensemble de règles de contrôle d’accès (ACL, access control list).
- Mettre à jour et relancer l’application firewall afin de déployer la nouvelle ACL.
Exemple de règles de sécurité :
- Règle 1 : toute connexion depuis le réseau interne (
193.1.1.0) vers le serveur distant10.1.1.1est bloquée. - Règle 2 : seules les connexions HTTP (TCP, port 80) depuis le réseau interne (
193.1.1.0) sont permises. - Règle 3 : seul le trafic web en réponse à une connexion déjà initiée du réseau interne est accepté depuis l’extérieur.
- Règle 4 : interdiction par défaut.
En plus du filtrage et du contrôle d’accès, un pare-feu peut assurer des fonctionnalités réseau complémentaires :
| Fonctionnalité | Rôle |
|---|---|
| NA(P)T (Network Address Port Translation) | De nombreux firewalls modernes jouent à la fois le rôle de filtre (sécurité) et de traducteur d’adresses : le firewall agit comme passerelle entre le LAN (IP privées) et Internet (IP publique). Exemples : box Internet domestique, firewalls d’entreprise (Cisco ASA, Fortinet, Palo Alto, pfSense), firewalls cloud (Azure, AWS, GCP) avec NAT/PAT géré automatiquement. |
| Segmentation | Via des interfaces réseau multiples ou des sous-interfaces logiques (VLANs associés à la même interface physique) ; la segmentation la plus connue divise le réseau en trois zones : LAN, WAN et DMZ. |
| VPN (IPSec / SSL) | Assure la confidentialité des communications à distance (exemple : configuration VPN dans pfSense). |
La plupart des firewalls modernes assurent aussi des services de monitoring et d’alertes, de la journalisation, de la QoS, et d’autres fonctionnalités de sécurité avancée (IDS/IPS, antivirus/antimalware), surtout présentes dans les Next Generation Firewalls (NGFW).